Tin tặc quốc tế nhắm vào ngân hàng Việt Nam, hơn 500.000 hoạt động tấn công mạng được ghi nhận
Các hệ thống tài chính - ngân hàng tiếp tục nằm trong nhóm mục tiêu ưu tiên của tin tặc quốc tế. Năm 2025, hơn 500.000 hoạt động tấn công mạng được ghi nhận; riêng 6 tháng đầu năm 2026, gần 1.000 vụ lừa đảo trực tuyến gây thiệt hại hàng nghìn tỷ đồng.
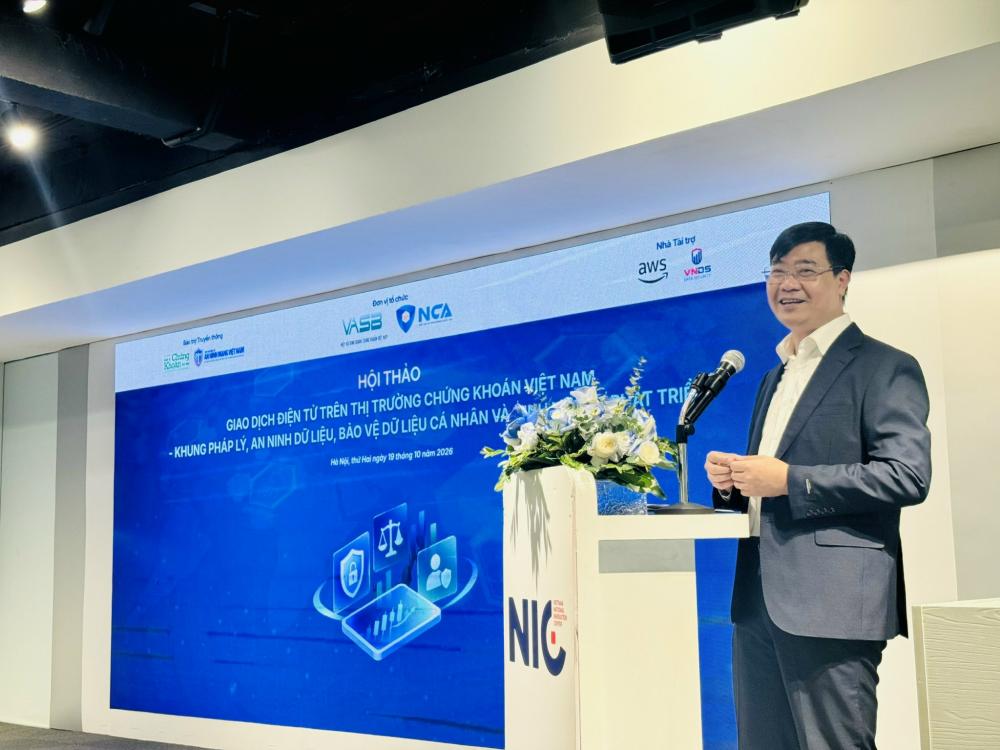
Tại Diễn đàn An ninh tài chính số Việt Nam 2026 diễn ra ngày 06/11 tại TP HCM, Đại tá Nguyễn Bá Sơn, Phó Cục trưởng Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an, cho biết năm 2025, lực lượng chức năng ghi nhận hơn 500.000 hoạt động tấn công mạng nhằm vào các hệ thống thông tin, trong đó có nhiều hệ thống thông tin trọng yếu quốc gia.
Đáng chú ý, các hệ thống tài chính - ngân hàng luôn nằm trong nhóm mục tiêu được các tổ chức, nhóm tin tặc quốc tế ưu tiên. Riêng 6 tháng đầu năm 2026, gần 1.000 vụ lừa đảo chiếm đoạt tài sản qua không gian mạng được ghi nhận, với tổng thiệt hại lên đến hàng nghìn tỷ đồng.
Theo Đại tá Nguyễn Bá Sơn, quá trình chuyển đổi số đang tạo điều kiện để ngành tài chính - ngân hàng phát triển dịch vụ, tối ưu hoạt động và mở rộng khả năng tiếp cận khách hàng. Tuy nhiên, sự phổ biến của trí tuệ nhân tạo (AI), dữ liệu lớn (Big Data), điện toán đám mây (Cloud Computing) và chuỗi khối (Blockchain) cũng kéo theo những nguy cơ an ninh mạng ngày càng phức tạp.
An toàn của hệ thống tài chính - ngân hàng không chỉ liên quan đến hoạt động của từng tổ chức mà còn tác động trực tiếp đến sự ổn định của nền kinh tế, trật tự an toàn xã hội và niềm tin của người dân, doanh nghiệp.
Đại diện A05 cho biết lực lượng chuyên trách bảo vệ an ninh mạng hiện chỉ có vài trăm người, không thể đơn phương xử lý toàn bộ thách thức. Vì vậy, bảo đảm an ninh tài chính số cần có sự phối hợp và chia sẻ trách nhiệm giữa cơ quan quản lý, tổ chức tài chính, doanh nghiệp công nghệ và người dân.
Theo quy định của Luật An ninh mạng được đại diện A05 dẫn tại sự kiện, các cơ quan, tổ chức trong hệ thống chính trị khi đầu tư hệ thống công nghệ thông tin phải dành tối thiểu 15% kinh phí cho hoạt động bảo đảm an ninh mạng, bao gồm nhân lực, hạ tầng, ứng dụng và giải pháp công nghệ.
Gần 668.000 tài khoản có dấu hiệu vi phạm được ghi nhận
Về kết quả phối hợp giữa Bộ Công an và Ngân hàng Nhà nước, Đại tá Nguyễn Bá Sơn cho biết hệ thống giám sát của Ngân hàng Nhà nước hiện đã kết nối với gần 100 tổ chức tài chính đang hoạt động tại Việt Nam.
Thông qua hệ thống này, hơn 668.000 tài khoản có dấu hiệu vi phạm pháp luật đã được ghi nhận, bao gồm tài khoản ngân hàng, ví điện tử và tài khoản tại các đơn vị trung gian thanh toán.
Ngành ngân hàng cũng đã phát đi hàng triệu cảnh báo, đồng thời thu hồi và tạm dừng các dòng tiền liên quan đến hoạt động tội phạm mạng với giá trị hàng nghìn tỷ đồng.
Bên cạnh hoạt động giám sát, Bộ Công an đang phối hợp với các Ủy ban của Quốc hội thẩm tra dự thảo Luật Bảo vệ an ninh dữ liệu để trình Quốc hội xem xét thông qua trong kỳ họp này. Theo Đại tá Nguyễn Bá Sơn, đây là dự luật có phạm vi tác động rộng khi dữ liệu ngày càng giữ vai trò trung tâm trong hoạt động của các cơ quan, tổ chức.
Công tác bảo vệ hạ tầng và ứng cứu sự cố cũng được tăng cường, tập trung vào các hệ thống thông tin quan trọng về an ninh quốc gia và hạ tầng tài chính số, nhằm bảo đảm an toàn dữ liệu và duy trì hoạt động ổn định.
Một trong những giải pháp đáng chú ý là việc Bộ Công an và Ngân hàng Nhà nước thí điểm vận hành hệ thống tra soát, truy vết dòng tiền lừa đảo chiếm đoạt tài sản trên không gian mạng. Hệ thống được thiết kế nhằm hỗ trợ kịp thời việc phong tỏa, thu hồi tài sản, qua đó giảm thiểu thiệt hại cho người dân.
Đại diện A05 cũng chỉ ra 4 nhóm phương thức, thủ đoạn tội phạm chủ yếu nhắm vào lĩnh vực tài chính - ngân hàng.
Thứ nhất là tấn công trực tiếp vào hệ thống thông tin của các tổ chức tài chính nhằm chiếm đoạt tiền. Trong khoảng 5 năm qua, lực lượng chức năng đã tiếp nhận nhiều vụ việc gây hậu quả lớn, có trường hợp thiệt hại lên đến hàng trăm tỷ đồng.
Thứ hai là tấn công bằng mã độc mã hóa dữ liệu để đòi tiền chuộc (Ransomware). Đây là hình thức phổ biến, trong đó các tổ chức tài chính - ngân hàng tiếp tục là mục tiêu được các nhóm tội phạm quan tâm.
Thứ ba là phát tán thông tin sai sự thật nhằm gây rối loạn hoạt động của hệ thống tài chính - ngân hàng hoặc tạo bất ổn cục bộ tại một số khu vực, thị trường.
Nhóm cuối cùng là các hành vi gian lận công nghệ và tội phạm nhỏ lẻ, lợi dụng sơ hở trong quy trình thanh toán, quản lý tài khoản và thẻ ngân hàng.
Đại tá Nguyễn Bá Sơn dẫn một vụ việc được phát hiện trong năm qua, khi đối tượng trà trộn vào các nhà hàng sang trọng, lợi dụng thời điểm khách hàng giao thẻ ngân hàng hoặc thẻ tín dụng cho nhân viên thanh toán để sao chép thông tin chip thẻ, sau đó gắn sang một thẻ vật lý khác.
Sử dụng thẻ giả, đối tượng thực hiện các giao dịch mua sắm thiết bị đắt tiền, trong đó có điện thoại iPhone đời mới, chiếm đoạt hơn 200 triệu đồng. Sau vụ việc, A05 đã trao đổi với Ngân hàng Nhà nước để cảnh báo các ngân hàng thương mại điều chỉnh quy trình cung cấp và quản lý thẻ vật lý gắn chip.
AI rút ngắn thời gian tìm kiếm lỗ hổng bảo mật
Một diễn biến đáng chú ý là sự tham gia ngày càng sâu của AI vào hoạt động tấn công mạng. Theo đại diện A05, trước đây, quá trình điều nghiên và tìm cách xâm nhập một hệ thống công nghệ quy mô lớn của ngân hàng có thể kéo dài cả tháng. Hiện nay, với sự hỗ trợ của AI, thời gian rà quét và tìm kiếm lỗ hổng bảo mật đã được rút ngắn đáng kể.
Điều này khiến các biện pháp phòng thủ truyền thống đứng trước yêu cầu phải thay đổi, đặc biệt khi tội phạm có thể tận dụng công nghệ mới để nâng cao tốc độ và quy mô tấn công.
Trước thực tế trên, đại diện A05 đề xuất 3 nhóm nhiệm vụ trọng tâm nhằm tăng cường an ninh mạng trong lĩnh vực tài chính - ngân hàng.
Thứ nhất, cần thay đổi tư duy bảo vệ hệ thống, xác định an ninh mạng là điều kiện tiên quyết của chuyển đổi số và phát triển tài chính số. Thay vì chỉ triển khai các biện pháp bảo vệ sau khi hệ thống đi vào hoạt động, các tổ chức cần bảo đảm an ninh ngay từ khâu thiết kế.
Thứ hai, tăng cường cơ chế phối hợp và chia sẻ thông tin giữa cơ quan quản lý nhà nước với lực lượng thực thi pháp luật. Hiện Bộ Công an và Ngân hàng Nhà nước đang triển khai Quy chế phối hợp số 04, trong đó phòng, chống lừa đảo trực tuyến và bảo đảm an toàn tài chính - ngân hàng được xác định là nhiệm vụ trọng tâm.
Thứ ba, nâng cao năng lực tự chủ công nghệ, đẩy mạnh nghiên cứu và làm chủ các công nghệ chiến lược như AI phục vụ phòng thủ mạng, giải pháp mật mã hậu lượng tử. Đồng thời, cần ưu tiên sử dụng các sản phẩm an ninh mạng do doanh nghiệp Việt Nam nghiên cứu và phát triển.
Bên cạnh giải pháp ở cấp hệ thống, Đại tá Nguyễn Bá Sơn nhấn mạnh vai trò của việc nâng cao nhận thức, kỹ năng số và ý thức bảo vệ dữ liệu cá nhân cho người dân, doanh nghiệp. Mỗi cá nhân và tổ chức cần chủ động tham gia bảo vệ an ninh mạng, thay vì chỉ trông chờ vào các cơ quan chức năng.
Theo đại diện A05, an ninh mạng là cơ sở của niềm tin số, còn niềm tin số là nền tảng để phát triển tài chính số. Khi công nghệ và dịch vụ tài chính ngày càng kết nối, năng lực bảo vệ hệ thống cũng cần được nâng lên tương ứng.
Văn Mạnh