CYSEEX 2026: 18 tác nhân AI tham gia phòng thủ an ninh mạng
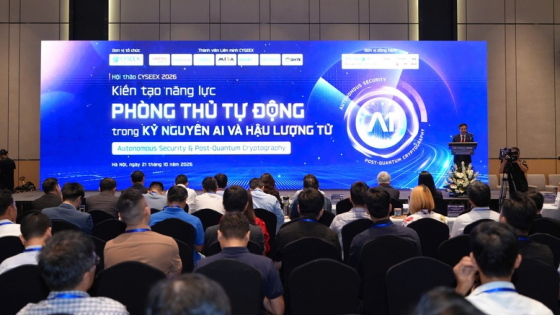
Sáng 21/10 tại Hà Nội, Hội thảo CYSEEX 2026 tập trung vào năng lực phòng thủ tự động trước những thay đổi do AI và điện toán lượng tử tạo ra. Việc triển khai 18 tác nhân AI cùng kết quả từ các cuộc diễn tập cho thấy an ninh mạng đang đứng trước yêu cầu mới: phát hiện nhanh hơn, xử lý tự động hơn và chủ động chuẩn bị cho những nguy cơ chưa xuất hiện.
Hội thảo do Liên minh An toàn thông tin CYSEEX tổ chức với chủ đề “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử”. Thay vì chỉ bàn về các nguy cơ chung, chương trình tập trung vào cách doanh nghiệp có thể thay đổi năng lực phòng thủ khi AI đang được sử dụng ngày càng sâu trong cả tấn công và bảo vệ hệ thống.
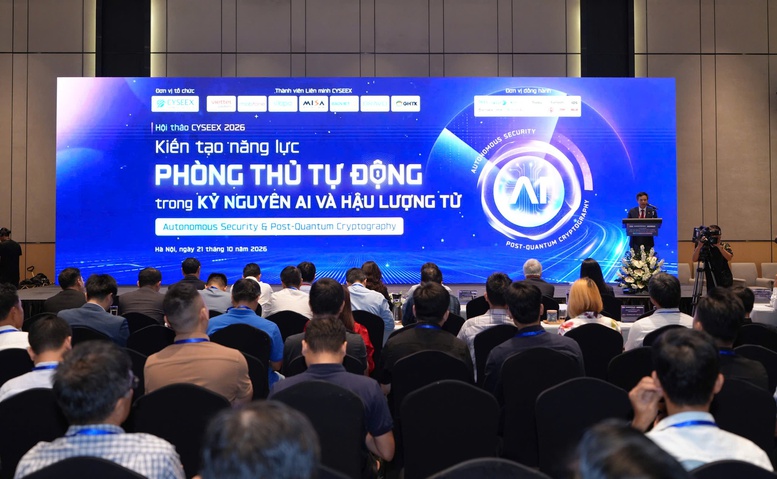
Một trong những thông tin đáng chú ý được chia sẻ tại hội thảo là việc CYSEEX đã triển khai 18 tác nhân AI trong hoạt động an toàn thông tin. Các tác nhân này được phát triển cho ba nhóm nhiệm vụ gồm phòng thủ hệ thống, mô phỏng tấn công và bảo mật trong quá trình phát triển phần mềm.
Việc đưa AI vào các khâu xử lý an toàn thông tin nhằm giải quyết một vấn đề rất thực tế: lượng cảnh báo ngày càng lớn trong khi khả năng xử lý thủ công của đội ngũ chuyên gia có giới hạn. Theo số liệu được công bố tại hội thảo, việc ứng dụng AI giúp giảm 65–75% thời gian xử lý cảnh báo thủ công, đồng thời nâng khả năng phát hiện và ứng phó với các hình thức tấn công mới từ 50% lên 90%.
Những con số này cho thấy AI không chỉ được đặt ở vai trò một công cụ hỗ trợ. Khi được tích hợp vào quy trình phòng thủ, AI có thể đảm nhận những công việc cần xử lý nhanh và liên tục, từ nhận diện dấu hiệu bất thường đến phân tích cảnh báo. Con người vẫn giữ vai trò kiểm soát và đưa ra quyết định đối với những tình huống phức tạp.
Thực tế từ hoạt động diễn tập cũng cho thấy những điểm yếu của hệ thống chỉ có thể được nhận diện đầy đủ khi được kiểm tra trong các tình huống tấn công cụ thể. Trong 9 tháng đầu năm 2026, CYSEEX tổ chức 7 đợt diễn tập trên 14 hệ thống của các thành viên, phát hiện 307 lỗ hổng.
Việc phát hiện hàng trăm lỗ hổng qua diễn tập cho thấy một hệ thống được đánh giá an toàn trên giấy chưa đồng nghĩa với khả năng phòng thủ hiệu quả khi bị tấn công. Các cuộc diễn tập giúp doanh nghiệp kiểm tra đồng thời nhiều mắt xích: khả năng phát hiện, tốc độ phản ứng, phối hợp giữa các bộ phận và năng lực khắc phục sau sự cố.
Từ những kết quả này, vấn đề được đặt ra tại CYSEEX 2026 không còn đơn thuần là doanh nghiệp có bao nhiêu lớp bảo mật, mà là các lớp bảo mật đó có thể phối hợp và phản ứng nhanh đến đâu. Khi AI giúp đối tượng tấn công tự động hóa nhiều công đoạn, bên phòng thủ cũng phải giảm sự phụ thuộc vào các thao tác thủ công.
Bên cạnh AI, hội thảo dành một phần quan trọng cho mật mã hậu lượng tử. Sự phát triển của điện toán lượng tử được dự báo sẽ tạo ra những thách thức mới đối với một số thuật toán mật mã đang được sử dụng để bảo vệ dữ liệu. Điều này đặt ra yêu cầu chuẩn bị sớm cho quá trình chuyển đổi sang các giải pháp mật mã có khả năng chống lại nguy cơ từ máy tính lượng tử.
Đối với doanh nghiệp, bài toán hậu lượng tử không chỉ nằm ở việc lựa chọn thuật toán mới. Quá trình chuyển đổi còn liên quan đến việc rà soát dữ liệu, hệ thống, thiết bị và các nền tảng đang sử dụng mật mã. Đặc biệt, những dữ liệu cần được bảo vệ trong thời gian dài có thể trở thành đối tượng cần ưu tiên đánh giá.
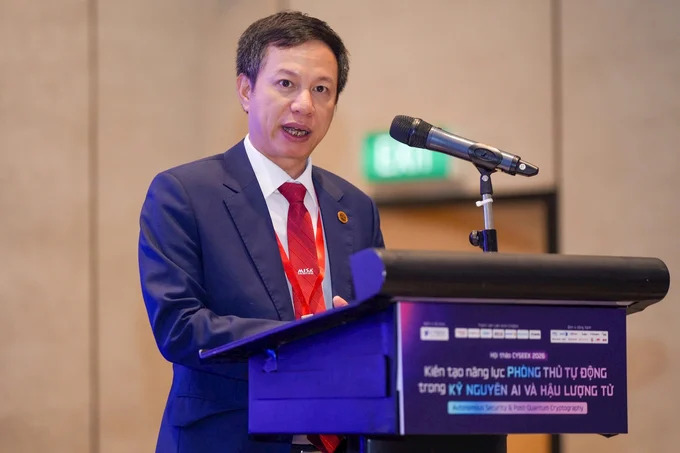
Tại hội thảo, ông Nguyễn Xuân Hoàng, Chủ tịch Liên minh An toàn thông tin CYSEEX, Phó Chủ tịch HĐQT Tập đoàn MISA, cùng các chuyên gia trao đổi về những yêu cầu mới đối với năng lực phòng thủ trong môi trường AI. Ông Vũ Ngọc Sơn, Trưởng ban Công nghệ Hiệp hội An ninh mạng quốc gia, Giám đốc Công nghệ Công ty CP Công nghệ An ninh mạng quốc gia Việt Nam (NCS), cùng đại diện các doanh nghiệp công nghệ cũng tham gia chương trình.
CYSEEX 2026 cho thấy hai vấn đề tưởng như thuộc hai thời điểm khác nhau đang cùng xuất hiện trong bài toán an toàn thông tin hiện nay. AI đang tạo sức ép về tốc độ và khả năng tự động hóa của các cuộc tấn công, trong khi điện toán lượng tử đặt ra câu hỏi về khả năng bảo vệ dữ liệu bằng những nền tảng mật mã hiện tại.
Với doanh nghiệp, yêu cầu vì thế không chỉ là bổ sung thêm công cụ bảo mật, mà phải xây dựng năng lực phòng thủ có khả năng tự động hóa, được kiểm tra thường xuyên bằng diễn tập thực tế và có kế hoạch thích ứng với những thay đổi của công nghệ mã hóa. Đây là hướng tiếp cận được CYSEEX đặt ra tại hội thảo năm nay.
PV