Gần 100 triệu USD tiền số bị đánh cắp trong vụ tấn công ví lạnh Ledger tại Đông Nam Á
Người dùng ví lạnh Ledger tại Đông Nam Á bị rút tài sản dù không thực hiện giao dịch. Các nhà phân tích ước tính thiệt hại khoảng 92,9 triệu USD, với hơn 311 địa chỉ ví bị ảnh hưởng.
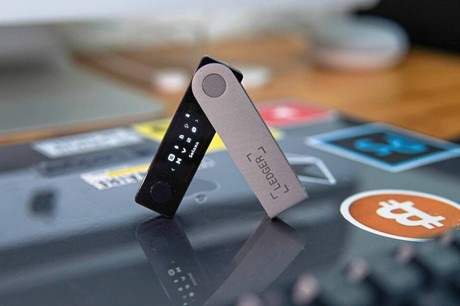
“Ví Ledger của tôi vừa bị rút gần 100.000 USDT”, một người dùng chia sẻ trên Reddit ngày 9/10. Người này cho biết cụm từ khôi phục (seed phrase) được viết tay và cất trong két sắt, còn ví Ledger chỉ dùng để lưu trữ tài sản và nhận tiền.
Sau đó, nhiều người dùng khác phản ánh tình trạng tương tự: tài sản bị rút khỏi ví dù họ không thực hiện giao dịch hay thao tác nào.
Trong ngày 10/10, Ledger cho biết đang điều tra vụ việc liên quan đến nhiều người dùng tại Đông Nam Á. Điểm chung là các nạn nhân mua thiết bị từ CryptoBilis, nhà phân phối được ủy quyền của Ledger tại Malaysia, Indonesia và Philippines. Ledger đã yêu cầu đơn vị này dừng bán và giao thiết bị.
Ví lạnh bị can thiệp từ khâu phân phối
Ví lạnh (cold wallet) là thiết bị lưu trữ khóa riêng hoặc hỗ trợ bảo vệ thông tin xác thực cần thiết để quản lý tài sản tiền mã hóa. Do không cần kết nối internet liên tục, loại ví này thường được sử dụng để giảm nguy cơ bị tấn công từ xa.
Tuy nhiên, vụ việc tại Đông Nam Á cho thấy rủi ro có thể xuất hiện trước khi thiết bị đến tay người dùng. Theo Mark Karpelès, cựu CEO sàn giao dịch Mt. Gox, một số thiết bị Ledger được kiểm tra có chứa linh kiện phần cứng trái phép, có khả năng thu thập cụm từ khôi phục trong quá trình thiết lập ví.
Nếu cụm từ khôi phục bị lộ, kẻ tấn công có thể khôi phục ví trên thiết bị khác và chuyển tài sản mà không cần trực tiếp truy cập thiết bị ban đầu. Điều này cũng lý giải vì sao người dùng vẫn có thể mất tiền dù không bấm vào liên kết lạ hay thực hiện giao dịch đáng ngờ.
Trước đó, một vụ tấn công nhằm vào ví lạnh Coldcard cũng thu hút sự chú ý khi tài sản của người dùng bị đánh cắp mà không cần tin tặc trực tiếp thao tác trên thiết bị. Hai sự cố cho thấy việc sử dụng ví lạnh không loại bỏ hoàn toàn rủi ro bảo mật, đặc biệt khi thiết bị có thể bị can thiệp trong chuỗi cung ứng.
Changpeng Zhao (CZ), đồng sáng lập Binance, nhận định vụ việc có dấu hiệu liên quan đến tấn công chuỗi cung ứng. Theo ông, một số người dùng có thể đã mua phải thiết bị giả hoặc bị can thiệp trước khi sử dụng.
Thiệt hại ước tính gần 93 triệu USD
Theo các nhà phân tích blockchain, tài sản bị rút khỏi những ví liên quan đến vụ việc gồm Bitcoin, Ethereum, Tron và nhiều token khác.
Nhà phân tích Specter ước tính, tính đến ngày 9/10, số tài sản bị đánh cắp gồm hơn 42 triệu USD Ethereum, 17,5 triệu USD Bitcoin và 16,5 triệu USD USDT. Tổng thiệt hại, tính cả các tài sản khác, vượt 86 triệu USD.
Trong khi đó, công ty phân tích blockchain Bitquery ước tính thiệt hại khoảng 92,9 triệu USD, liên quan đến hơn 311 địa chỉ ví bị tấn công. Theo phân tích của công ty, kẻ tấn công có thể đã nắm được các khóa cần thiết để kiểm soát tài sản trong ví của nạn nhân.
Báo cáo của công ty phân tích Kamal cũng cho thấy các giao dịch rút tiền dường như được thực hiện bằng thông tin xác thực chữ ký hợp lệ của chính các nạn nhân. Trên mạng Bitcoin, một số địa chỉ bị rút hết tài sản và chưa ghi nhận giao dịch hoàn trả về ví ban đầu.
Chainalysis xác nhận đang phân tích sự cố, đồng thời cho biết các nhà nghiên cứu phát hiện dấu hiệu của hoạt động rửa tiền xuyên chuỗi. Đây là phương thức chuyển tài sản qua nhiều blockchain hoặc dịch vụ khác nhau nhằm gây khó khăn cho việc truy vết dòng tiền.
Hiện quy mô đầy đủ của vụ việc, số lượng thiết bị bị can thiệp và khả năng thu hồi tài sản vẫn cần được làm rõ. Với người dùng nghi ngờ thiết bị bị ảnh hưởng, việc chuyển tài sản sang một ví mới được tạo trên thiết bị đã xác minh, sử dụng cụm từ khôi phục hoàn toàn mới, là biện pháp cần được cân nhắc.
My My